

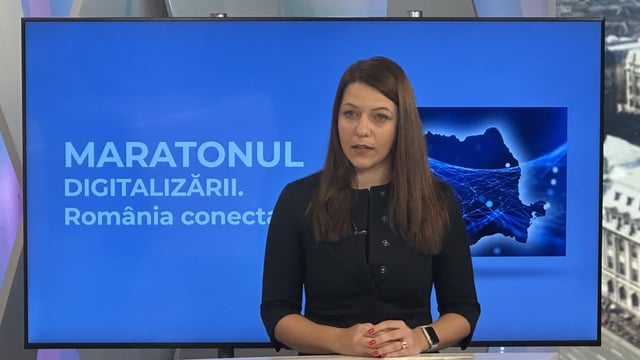
Digitalizarea serviciilor publice impune o gestionare riguroasă a datelor personale, astfel încât cetățenii să nu fie obligați să transporte informații între diverse entități statale. Diana-Alisa Pașavel, expert în cadrul Directoratului Național de Securitate Cibernetică (DNSC), a subliniat acest aspect în cadrul evenimentului Maratonul digitalizării. Aceasta a menționat că procesul de schimb de date între instituții trebuie să respecte principiul european „once only”, prin care informațiile furnizate o singură dată trebuie să circule securizat.
Protecția datelor trebuie să fie o componentă integrată direct în arhitectura sistemelor informatice, încă din etapa de dezvoltare. Diana-Alisa Pașavel a explicat faptul că adăugarea ulterioară a unor măsuri de securitate nu oferă aceleași rezultate ca o abordare preventivă. Schimbul de informații între instituțiile statului trebuie să se realizeze strict pe o bază legală, prin cereri oficiale și cu un acces limitat doar către persoanele autorizate care au nevoie de acele date.
Extinderea serviciilor online crește semnificativ suprafața de atac, ceea ce implică riscuri tot mai mari pentru infrastructura digitală. Expertul din cadrul DNSC a avertizat că pregătirea în securitate cibernetică nu este un proces care poate fi finalizat o dată pentru totdeauna. Deoarece amenințările informatice evoluează și se diversifică permanent, instituțiile trebuie să fie în continuă pregătire pentru a identifica și gestiona riscurile tehnologice noi.
Situația actuală a amenințărilor digitale impune ca organizațiile să se pregătească pentru două scenarii distincte: prevenirea atacurilor și gestionarea consecințelor acestora. Diana-Alisa Pașavel a declarat că nu este o chestiune de „dacă” vor fi atacate entitățile, ci de „când” se va produce acest lucru. În cazul unui incident care compromite sistemele, reacția trebuie să fie imediată pentru a izola sistemele afectate și a limita propagarea atacului.
Colaborarea cu sectorul privat este esențială, deoarece marea parte a inovației tehnologice se regăsește în companiile private. Diana-Alisa Pașavel susține că instituțiile publice nu ar trebui să dezvolte soluții de la zero dacă acestea există deja pe piață sub formă de software sau cloud. Totuși, parteneriatele cu furnizorii privați trebuie reglementate prin contracte clare care să definească utilizarea datelor și responsabilitățile fiecărei părți implicate.
Evoluția digitalizării în România implică o coordonare strânsă între tehnologie, inteligență artificială și securitate cibernetică. Aceste trei direcții trebuie tratate ca un tot unitar încă de la începutul proiectelor, nu ca investiții separate. Implementarea corectă a acestor sisteme depinde de capacitatea de a integra protecția datelor în procesele de inovație, asigurând în același timp continuitatea serviciilor publice în fața atacurilor informatice.