

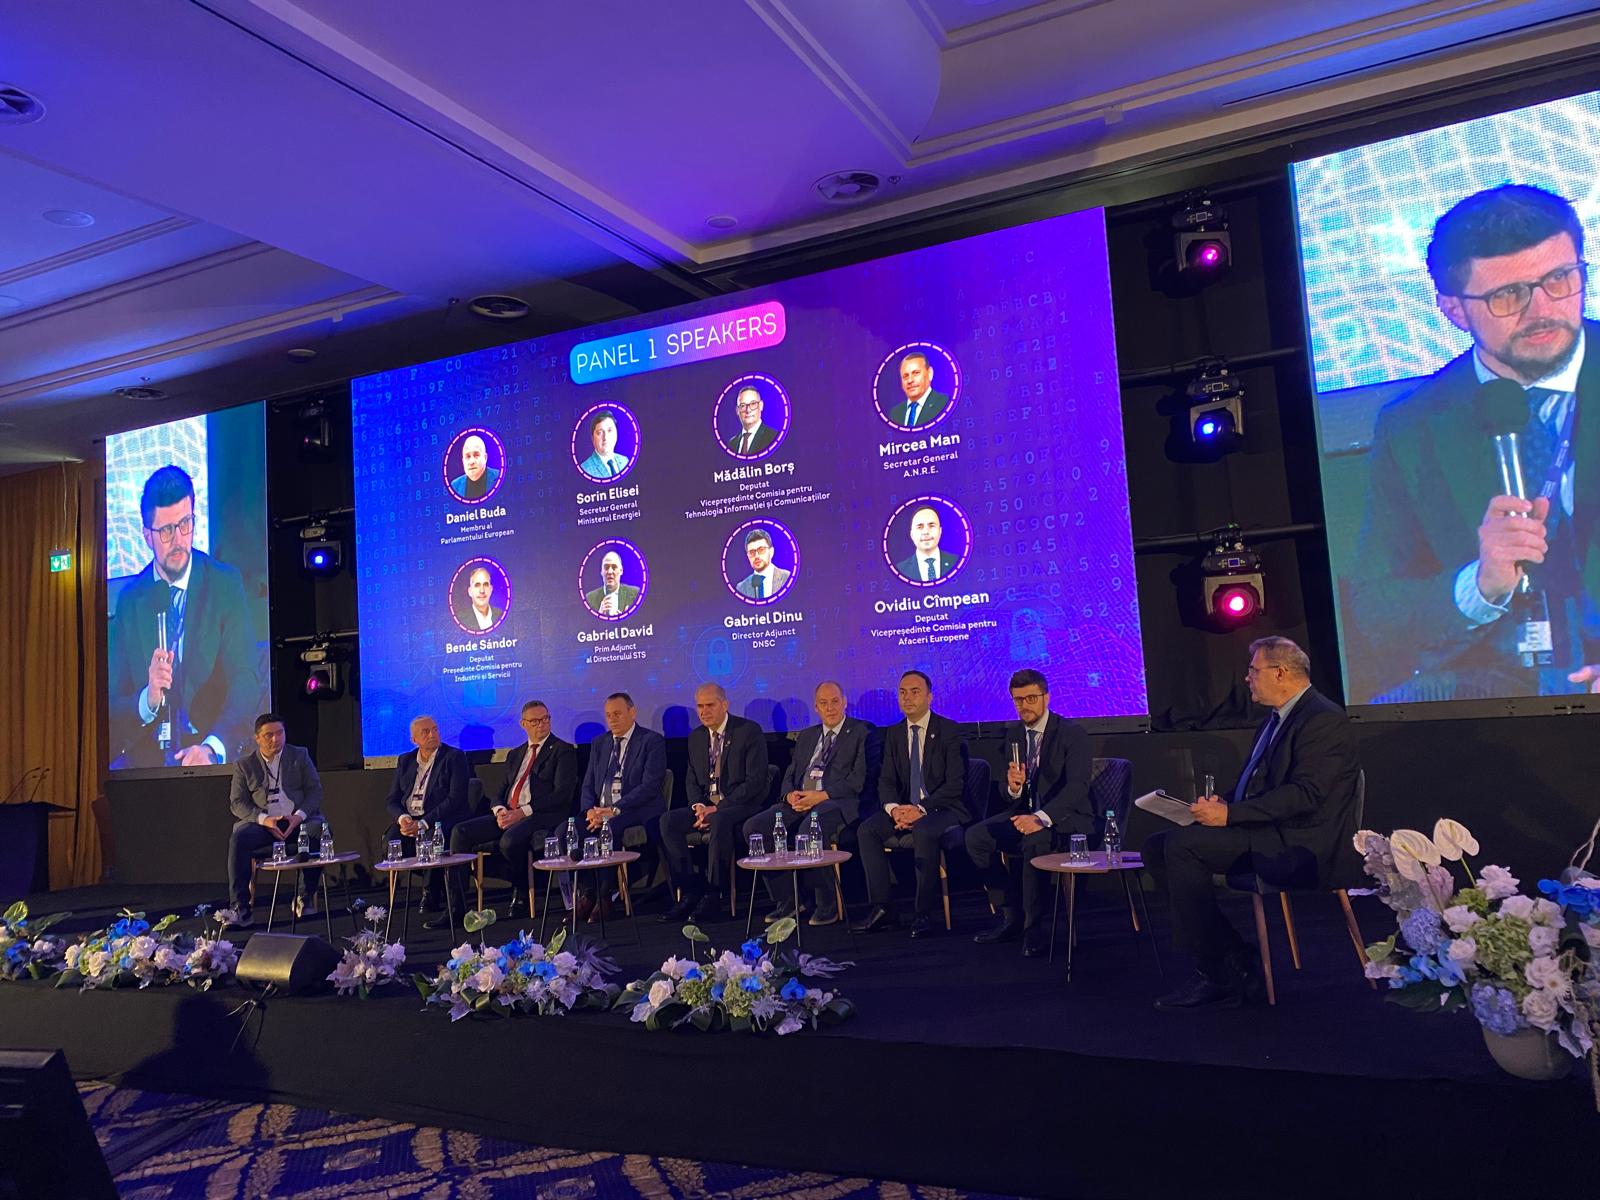
Frecvența incidentelor cibernetice semnificative în România a cunoscut o creștere bruscă, trecând de la un eveniment lunar în prima parte a anului la unul care apare săptămânal sau chiar la câteva zile. Gabriel Dinu, reprezentant al Directoratului Național de Securitate Cibernetică (DNSC), a oferit aceste detalii în cadrul Forumului de Securitate Cibernetică în Energie, organizat la Cluj-Napoca. Această evoluție indică o intensificare a atacurilor care afectează direct stabilitatea organizațiilor din țară.
Gabriel Dinu a subliniat că vulnerabilitățile sistemice și atacurile de tip ransomware reprezintă amenințări cu un trend ascendent și efecte tot mai grave. Un exemplu recent menționat a fost vulnerabilitatea PHP, care a impactat un număr foarte mare de organizații, generând reverberații semnificative. Aceste fenomene de securitate obligă entitățile să își crească nivelul de conștientizare și să implementeze măsuri de protecție mult mai riguroase pentru a contracara riscurile emergente.
O preocupare majoră pentru autorități, atât la nivel național cât și european, este utilizarea inteligenței artificiale în domeniul securității. Gabriel Dinu a explicat că atacatorii folosesc tehnologia AI pentru a-și potența capacitățile de atac, ceea ce pune presiune pe organizații. Acestea trebuie să învețe să utilizeze instrumentele de inteligență artificială într-un mod sigur și eficient, protejându-se în același timp de noile metode de vulnerabilizare.
DNSC a trecut de la faza de reglementare pură la o etapă executivă, marcând aplicarea efectivă a actului normativ prin impunerea primelor amenzi. Gabriel Dinu a precizat că instituția a început să sancționeze organizațiile care nu se conformează obligațiilor legale în domeniul securității cibernetice. Procesul de conformare include înregistrarea entităților la DNSC, publicarea normelor de implementare și efectuarea proceselor de autoevaluare a nivelului de securitate și a riscurilor.
Autoritatea a transmis un semnal clar pieței, afirmând că aplicarea legii nu este opțională, ci reprezintă o obligație strictă pentru toate entitățile vizate. Deși DNSC menține o abordare de cooperare și sprijin pentru organizații, oficialul a subliniat că instituția va impune cu fermitate obligațiile proporționale. Scopul final al acestui regim de monitorizare și sancționare este îmbunătățirea capacității de răspuns a organizațiilor în fața provocărilor cibernetice reale.
Securitatea cibernetică a devenit un pilon critic pentru funcționarea infrastructurilor naționale, necesitând o coordonare strânsă între instituțiile de stat și sectorul privat. În contextul creșterii riscurilor digitale, respectarea cadrelor legislative devine esențială pentru protecția datelor și a suveranității tehnologice. Monitorizarea continuă a incidentelor și aplicarea normelor de securitate sunt instrumente necesare pentru a asigura reziliența sistemelor informatice în fața atacurilor tot mai frecvente.