Securitatea cibernetică în cadrul companiilor trebuie abordată ca un risc de business, care depășește simpla protecție tehnologică. În cadrul unei conferințe organizate de Omniasig, experții au subliniat că vulnerabilitățile umane și problemele de organizare sunt puncte critice în fața atacurilor. Conducerea organizațiilor trebuie să evalueze constant expunerea la riscuri, implementând proceduri clare și investiții strategice pentru a preveni incidentele digitale.
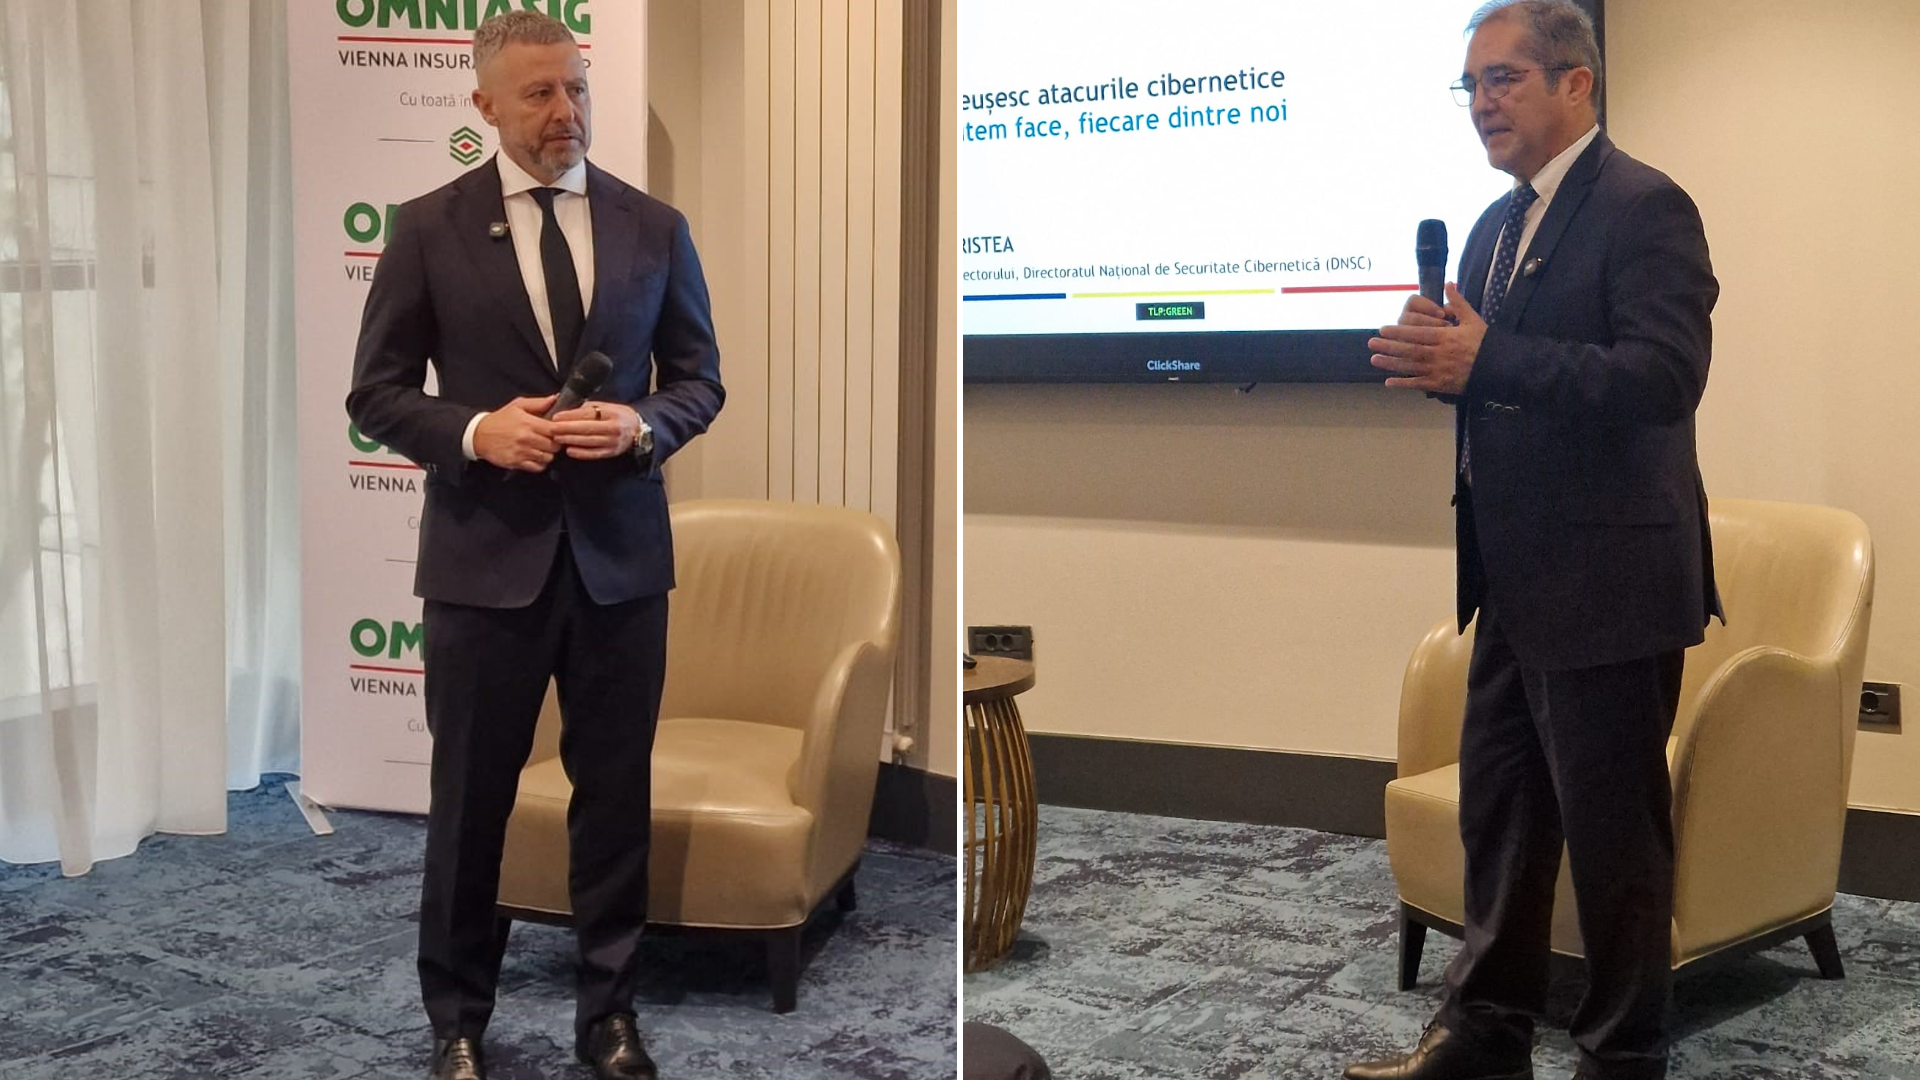
Stelian Cristea, adjunct al Directoratului Național de Securitate Cibernetică (DNSC), susține că protecția nu se limitează la achiziționarea de echipamente sau programe informatice. Guvernanța organizațională reprezintă elementul central, incluzând procedurile de achiziție, regulile de acces și modul de lucru cu partenerii de afaceri. Un director de securitate trebuie să monitorizeze gestionarea parolelor și drepturile de acces, deoarece o eroare umană poate declanșa pierderi financiare majore.
Compromiterea unui cont de e-mail reprezintă un punct de intrare critic pentru atacatori în rețeaua unei companii. Stelian Cristea, adjunct al Directoratului Național de Securitate Cibernetică (DNSC), explică faptul că un astfel de incident poate permite resetarea parolelor pentru alte aplicații interne sau transmiterea de mesaje frauduloase. Aceste acțiuni pot duce la intruziuni în rețea, fraude financiare și solicitarea de plăți ilegitime de către atacatori.
Riscul este amplificat de utilizarea inteligenței artificiale și a tehnologiilor deepfake pentru a imita funcții de conducere. Pentru a preveni transferurile ilegale efectuate sub presiunea timpului sau a vocii, companiile au nevoie de proceduri stricte de verificare a tranzacțiilor. Este esențial ca angajații să poată identifica solicitările false de transfer și să existe reguli clare pentru autorizarea plăților neobișnuite în cadrul departamentelor financiare.
Mihai Tecău, CEO, Omniasig, subliniază importanța cuantificării nivelului de risc pentru a determina acoperirea asigurătorilor. Digitalizarea aduce beneficii, dar crește expunerea la incidente care pot afecta încrederea clienților și partenerilor. În anumite scenarii, deteriorarea reputației unei companii poate avea consecințe mult mai severe decât pierderea financiară imediată. Evaluarea capacității de acoperire trebuie să pornească de la înțelegerea profundă a riscurilor specifice fiecărei organizații.
În peisajul actual de securitate digitală, protecția infrastructurilor critice și a datelor corporative depășește competența exclusivă a departamentelor IT. Instituțiile de securitate națională și actorii din sectorul asigurărilor pun accent pe integrarea măsurilor de guvernanță în procesele de business. Această abordare holistică este necesară pentru a contracara metodele de atac tot mai sofisticate care vizează atât sistemele, cât și psihologia angajaților.