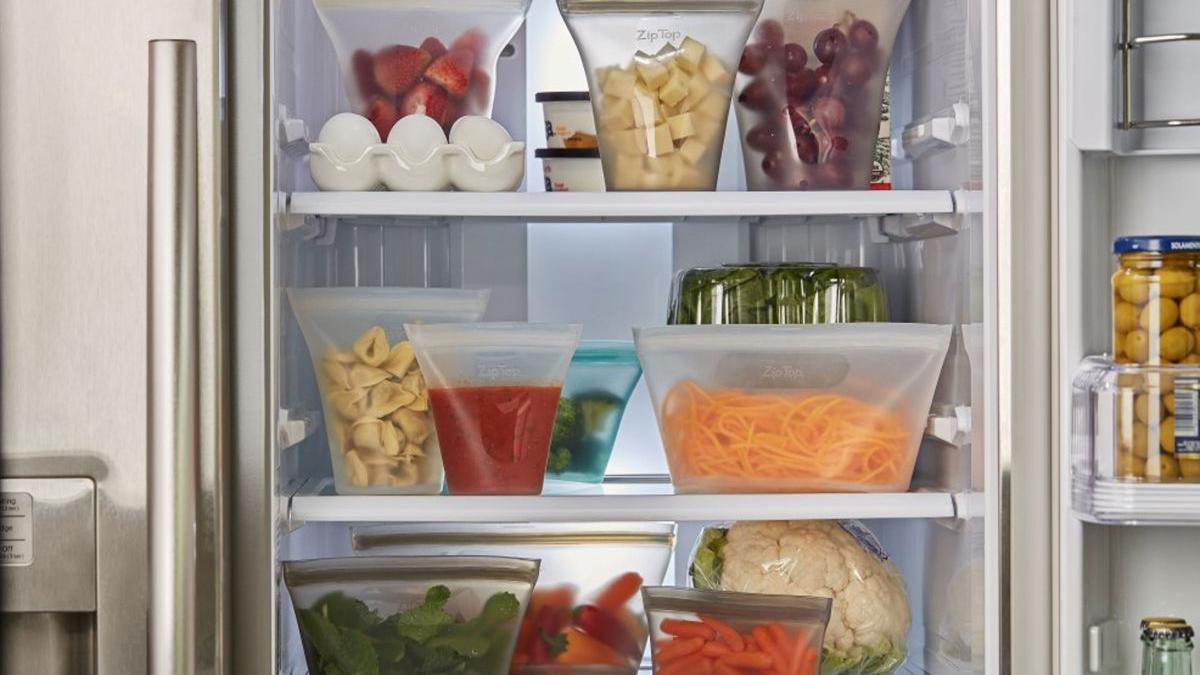
Șase magazine ale unui lanț comercial din România au fost afectate de un incident cibernetic în noaptea de duminică spre luni, 2 noiembrie. În jurul orei 01:30, temperaturile în echipamentele frigorifice au crescut brusc și mult peste valorile normale, fapt descoperit de angajați abia dimineața. Incidentul a fost raportat către Directoratul Național de Securitate Cibernetică (DNSC) ca fiind un posibil atac asupra dispozitivelor de control.
Conform informațiilor furnizate de Dan Cîmpean, directorul DNSC, țintele atacului nu au fost frigiderele în sine, ci controllerele care gestionează și monitorizează temperaturile de la distanță. Aceste dispozitive erau conectate prin routere GSM cu IP fix, fiind accesibile direct din internet. Un factor critic identificat de autorități a fost utilizarea unor versiuni de software destul de vechi pe aceste sisteme de administrare.
Deși lanțul comercial afectat din România nu a fost numit oficial, incidentul coincide cu problemele raportate de grupul olandez Ahold Delhaize în Belgia și Luxemburg. Grupul deține în România rețelele Mega Image, Shop&Go și Profi, însă nici DNSC, nici compania nu au confirmat dacă magazinele lovite fac parte din aceste rețele. Ahold Delhaize a precizat că nu există dovezi privind sustragerea datelor clienților sau ale angajaților.
Acest incident face parte dintr-un val de atacuri care a lovit simultan și alte țări europene, precum Belgia, Luxemburg, Suedia, Estonia și Irlanda. În Suedia, lanțul ICA a raportat probleme, iar la un magazin temperatura a ajuns până la 50 de grade Celsius, ducând la pierderea mărfii. În Belgia, lanțurile Delhaize, Colruyt și Carrefour au raportat probleme similare la zeci de locații din țară.
Specialiștii de la DNSC au transmis recomandări tehnice pentru izolarea incidentului și au subliniat necesitatea actualizării programelor vulnerabile. Autoritățile au precizat că atacul nu s-a extins la alte sisteme informatice ale magazinelor vizate. Recomandările vizează securizarea interfețelor de administrare care sunt expuse direct pe internet, pentru a preveni compromiterea instalațiilor de refrigerare și a depozitelor.
Acest tip de atac a avut un precedent major în Franța, în luna octombrie, când sute de supermarketuri din rețele precum Intermarché sau Carrefour au fost lovite. Atunci, echipamentele au fost trecute pe modul de dezghețare continuă, provocând alterarea mărfurilor și chiar incendii. Ca urmare, DNSC a emis deja o alertă pentru operatorii din România care utilizează sisteme de refrigerare administrate prin internet.