

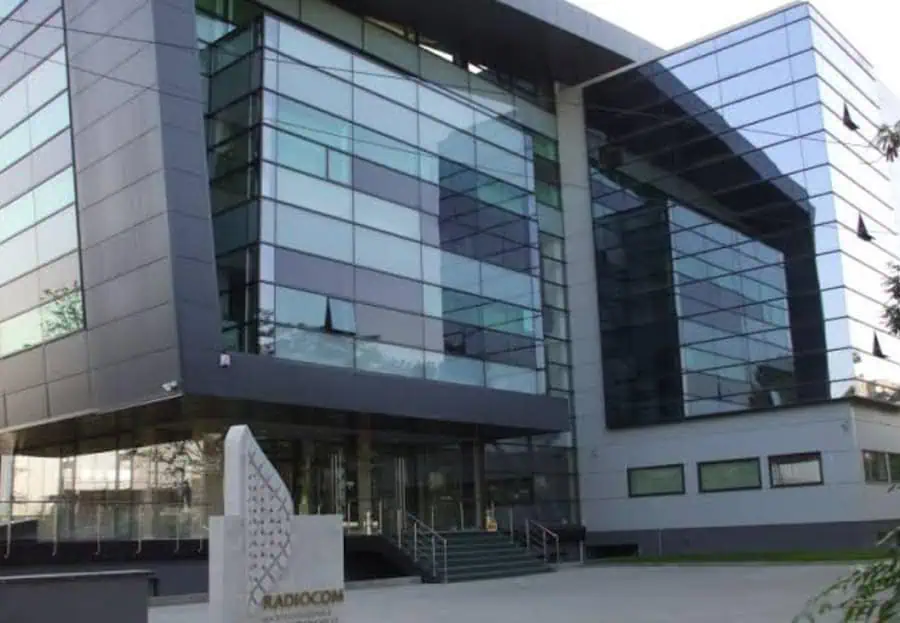
Societatea Națională de Radiocomunicații a fost ținta unui atac cibernetic de tip ransomware, conform unui comunicat emis luni de către instituție. Incidentul a fost identificat în cursul dimineții de luni, exact la ora 6.30, declanșând o serie de măsuri de urgență pentru protejarea infrastructurii digitale a companiei. Autoritățile au fost imediat informate pentru a gestiona situația de securitate de la nivelul rețelei interne.
Impactul atacului pare să fie concentrat în principal asupra rețelei interne a societății, ceea ce a dus la suspendarea temporară a serviciului de e-mail. Deși comunicarea electronică este afectată, Radiocom a precizat că serviciile oferite clienților săi funcționează în continuare fără întreruperi. Această măsură de limitare a incidentului a fost aplicată imediat după detectarea breșei pentru a preveni o extindere a atacului.
O echipă de specialiști de la Directoratul Național de Securitate Cibernetică (DNSC) se află în prezent la sediul Societății Naționale de Radiocomunicații pentru a efectua investigațiile necesare. Compania lucrează în coordonare cu autoritățile pentru a evalua exact natura incidentului și pentru a determina dacă anumite date au fost afectate de acest atac. Procesul de evaluare a pagubelor și a datelor compromise este în desfășurare.
Pe lângă DNSC, Radiocom a sesizat și alte instituții competente, inclusiv DIICOT, pentru a gestiona aspectele juridice și de investigație penală ale acestui atac. Până când serviciul de e-mail va fi restabilit complet, clienții și partenerii instituției nu pot utiliza adresa electronică obișnuită pentru a contacta compania. Această limitare de comunicare este o consecință directă a măsurilor de securitate luate pentru izolarea rețelei.
În acest context, societatea a emis o recomandare oficială către toți utilizatorii și partenerii săi, solicitându-le să trateze cu maximă precauție orice mesaj primit în numele ei. Clienții sunt sfătuiți să nu acceseze linkuri sau să deschidă atașamente neașteptate, deoarece acestea ar putea fi parte din mecanismul de atac. Această alertă vizează prevenirea unor noi incidente de tip phishing sau malware.
Incidentele de securitate cibernetică raportate de entități precum Societatea Națională de Radiocomunicații sunt monitorizate constant de Directoratul Național de Securitate Cibernetică (DNSC). Aceste evenimente de tip ransomware vizează adesea infrastructurile critice sau instituțiile de stat, necesitând o intervenție rapidă pentru a proteja integritatea datelor și continuitatea serviciilor publice esențiale în cadrul rețelei naționale de securitate.