

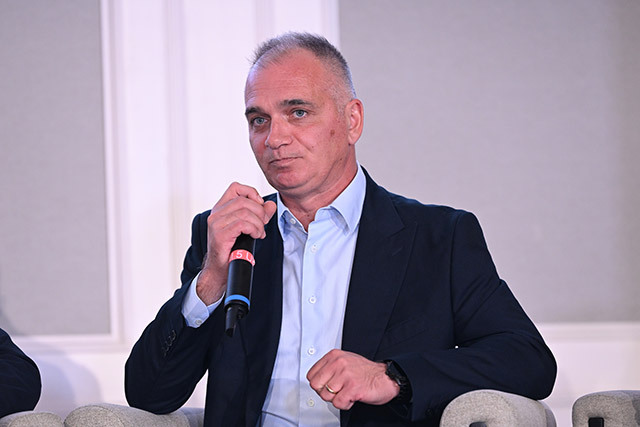
Sectoarele energetice, de sănătate și cele care aparțin administrației publice reprezintă zonele cu cele mai mari vulnerabilități cibernetice din România. Această evaluare a riscului la nivel național este considerată medie, însă cu accente spre ridicat în domeniile menționate, conform declarațiilor oferite de Andi Mihai. Consilierul directorului general al Directoratului Național de Securitate Cibernetică (DNSC) a subliniat aceste aspecte în cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control.
Identificarea acestor puncte slabe a fost posibilă prin organizarea unor workshop-uri sectoriale și prin procesul de autoevaluare realizat de organizațiile care intră sub incidența directivei NIS2. Andi Mihai a explicat faptul că, deși se poate identifica clar cine este vulnerabil, nu există un clasament al sectoarelor cele mai bine protejate. Acest lucru se datorează lipsei unor criterii stabilite oficial pentru a măsura nivelul de apărare, neexistând astfel și o statistică privind sectoarele care manifestă cea mai mare conștientizare a problemelor.
Directoratul s-a concentrat pe aplicarea cadrului NIS și pe monitorizarea entităților esențiale și importante definite de această reglementare. Prin intermediul autoevaluărilor efectuate de organizații, nivelul de risc a fost clasificat ca fiind preponderent mediu la nivelul întregii țări. Totuși, riscul devine semnificativ în sectoarele critice care oferă servicii directe cetățenilor, motiv pentru care atenția principală a DNSC este direcționată către energia, administrația publică și sănătatea.
Datele privind atacurile cibernetice arată o evoluție alarmantă a amenințărilor în perioada recentă. În anul 2025, DNSC a gestionat un total de 256 de incidente de tip ransomware, ceea ce reprezintă o creștere de peste 153% față de cifrele raportate în 2024. Din acest număr de atacuri, 22 de incidente au vizat instituții publice, în timp ce restul au afectat 119 persoane juridice și 115 persoane fizice, evidențiind amploarea afectării în societate.
Implementarea directivei NIS2 marchează o schimbare de paradigmă în gestionarea securității, trecând de la simpla bifă de conformitate la o abordare reală a gestionării riscurilor. În acest nou cadru, responsabilitatea finală pentru securitatea datelor și a infrastructurii ajunge la nivelul consiliilor de administrație. DNSC își propune să pregătească aceste structuri de conducere prin workshop-uri specializate, pentru a asigura o reziliență operațională adecvată în fața atacurilor.
Securitatea cibernetică în România este strâns legată de protecția infrastructurilor critice, care asigură funcționarea continuă a statului și a serviciilor esențiale. Monitorizarea incidentelor de tip ransomware și aplicarea reglementărilor europene precum NIS2 sunt elemente fundamentale pentru reducerea expunerii naționale. Într-un peisaj tehnologic în continuă schimbare, consolidarea defenselor în sectoarele de energie și sănătate rămâne o prioritate pentru autoritățile de securitate națională.