

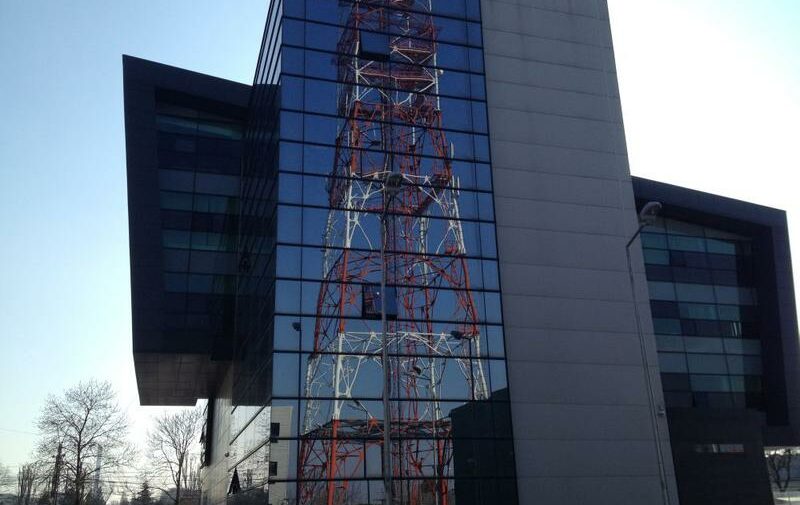
Societatea Națională de Radiocomunicații, cunoscută sub numele de Radiocom, a raportat luni un incident de securitate cibernetică. Autoritățile au fost alertate imediat după detectarea problemelor tehnice care au afectat infrastructura digitală a entității. Evenimentul a declanșat o serie de proceduri de urgență pentru a evalua amploarea atacului și pentru a proteja integritatea sistemelor informatice ale companiei naționale.
Directoratul Național de Securitate Cibernetică a fost notificat oficial prin intermediul Platformei Naționale de Raportare a Incidentelor de Securitate Cibernetică (PNRISC). În urma acestei notificări, o echipă de specialiști de la DNSC s-a deplasat fizic la sediul companiei pentru a începe investigațiile. Obiectivul principal al echipei este identificarea sursei incidentului și evaluarea exactă a impactului pe care acesta l-a avut asupra infrastructurii.
Conform primelor informații furnizate de Societatea Națională de Radiocomunicații, impactul incidentului pare să fie concentrat exclusiv la nivelul rețelei interne a companiei. Reprezentanții SNR au adoptat măsuri imediate pentru a limita efectele acestui eveniment și pentru a împiedica orice tentativă de extindere a breșei. Aceste acțiuni de curtocircuitare au fost necesare pentru a izola zonele afectate de rețeaua de comunicații.
Verificările preliminare efectuate până în acest moment indică faptul că serviciile furnizate clienților companiei funcționează în continuare. Nu au fost raportate întreruperi ale serviciilor externe și nu există indicii că operațiunile comerciale sau tehnice destinate utilizatorilor au fost compromise. Autoritățile monitorizează situația pentru a se asigura că serviciile de radiocomunicații rămân stabile și securizate în timpul procesului de investigație.
Echipa de la DNSC rămâne activă la sediul companiei pentru a finaliza evaluarea impactului și pentru a asigura restabilirea completă a securității. Procesul de investigație vizează determinarea modului în care a avut loc accesul neautorizat și dacă au existat scurgeri de date. Până la finalizarea raportului tehnic, monitorizarea rețelelor interne rămâne o prioritate critică pentru specialiștii în securitate cibernetică.
În România, gestionarea acestor tipuri de incidente este coordonată de instituții specializate care utilizează platforme dedicate pentru raportarea rapidă a amenințărilor. DNSC acționează ca un mecanism de răspuns în fața atacurilor care pot viza infrastructuri critice sau companii de importanță națională. Raportarea prin PNRISC asigură un flux de informații esențial pentru menținerea rezilienței cibernetice a întregului sistem de comunicații.