

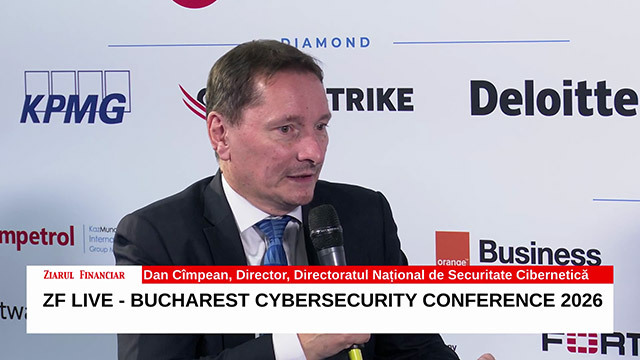
Directoratul Național de Securitate Cibernetică (DNSC) a anunțat că perioada în care nu se aplicau sancțiuni pentru nerespectarea reglementărilor europene NIS2 a luat sfârșit. Autoritatea națională a avertizat că, după prima amendă aplicată pentru nerespectarea obligației de notificare unei instituții a statului, pot urma și alte măsuri punitive. Decizia vine în contextul necesității de a asigura conformitatea organizațiilor cu noile standarde de securitate cibernetică impuse la nivel european.
În cadrul evenimentului Bucharest Cybersecurity Conference 2026, Dan Cîmpean, directorul DNSC, a subliniat o tendință îngrijorătoare observată în discuțiile cu liderii organizațiilor. Acesta a menționat că a fost întrebat de foarte multe ori despre valoarea amenzilor în cazul în care nu se respectă normele. Conform directorului, preocuparea principală a unor lideri nu a fost protejarea datelor sau reducerea riscurilor de incidente cibernetice, ci evitarea sancțiunilor financiare.
Dan Cîmpean a precizat că, deși instituția preferă să evidențieze poveștile de succes în domeniul securității, amenzile vor fi aplicate fără ezitare dacă este necesar. Directorul a declarat că, dacă utilizarea argumentului sancțiunilor este necesară pentru a îmbunătăți situația securității cibernetice la nivel de organizație, sector sau la nivel național, DNSC este hotărât să procedeze astfel. Această abordament vizează creșterea rezilienței infrastructurilor critice.
Supravegherea entităților de importanță strategică urmează să se extindă semnificativ în perioada următoare. La finalul anului 2025, DNSC monitoriza 644 de entități esențiale și 34 de entități importante, conform raportului anual al directoratului. Pentru anul 2026, numărul entităților supravegheate de autoritatea națională urmează să depășească pragul de 3.000 de organizații, ceea ce va crește presiunea pe conformitatea cu legislația NIS2.
Evenimentul Bucharest Cybersecurity Conference 2026 a fost organizat de directorat la București, avându-l ca partener principal pe Bitdefender. Conferința a servit drept platformă pentru discutarea provocărilor actuale în securitatea digitală și a modului în care reglementările europene influențează modul în care organizațiile își gestionează riscurile. Discuțiile au evidențiat necesitatea unei tranziții rapide către standardele de protecție impuse de cadrul legislativ NIS2.
Implementarea directivevei NIS2 reprezintă un efort de armonizare a standardelor de securitate cibernetică în cadrul Uniunii Europene, vizând protecția infrastructurilor critice împotriva atacurilor digitale. Această legislație impune obligații stricte de notificare a incidentelor și de gestionare a riscurilor, transformând securitatea cibernetică dintr-o opțiune tehnică într-o cerință juridică obligatorie pentru entitățile esențiale din toate statele membre.